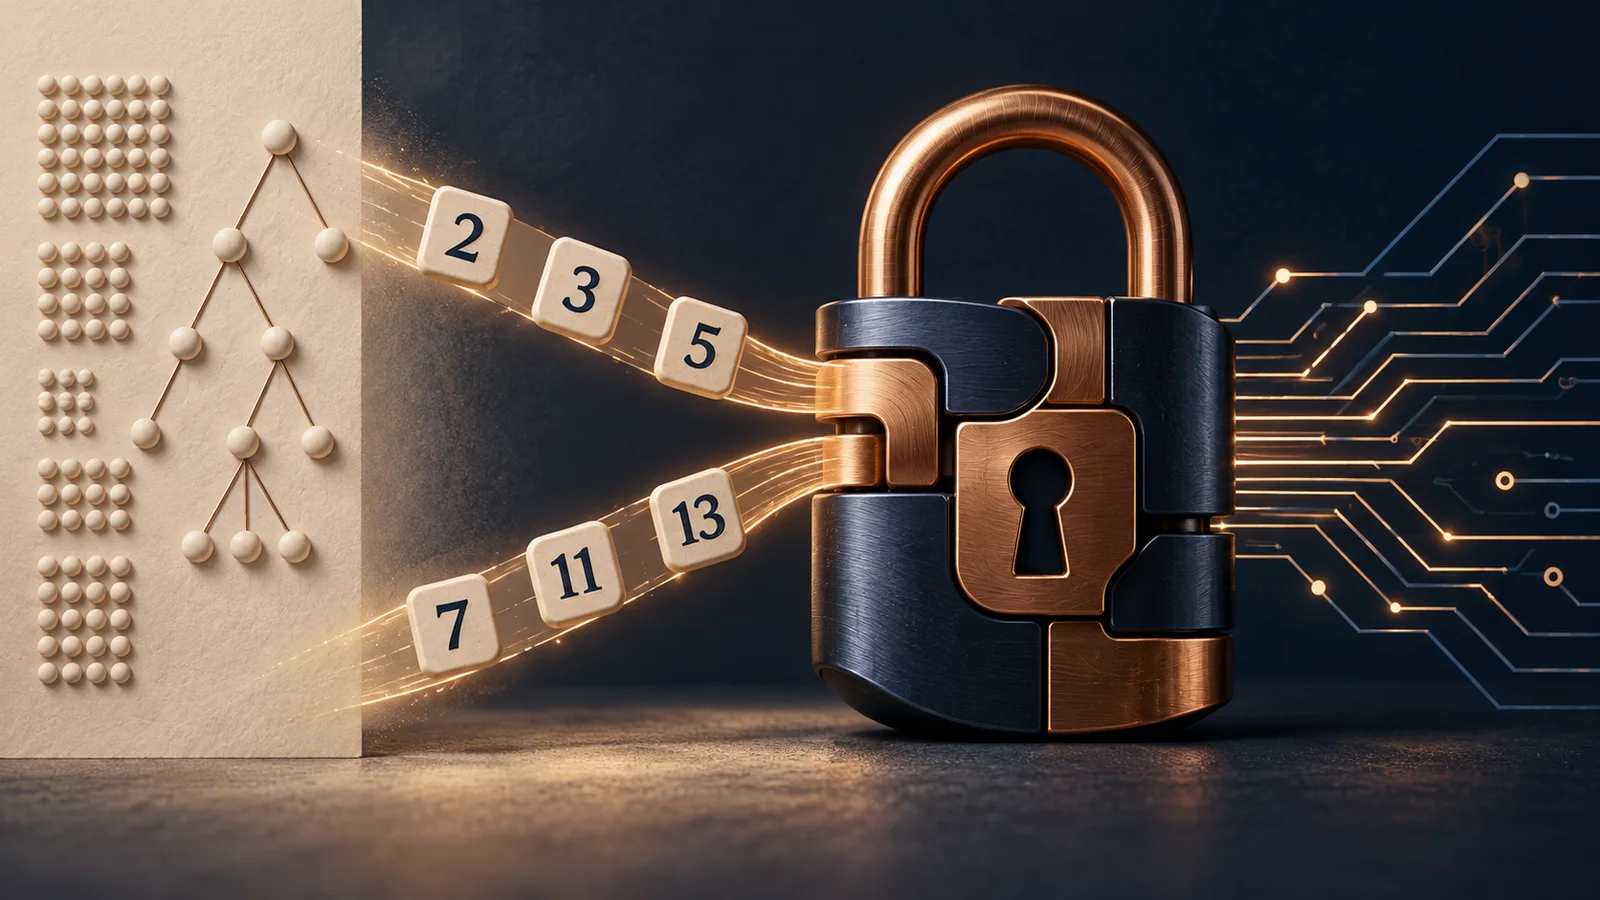
Você envia uma mensagem simples: “Nos vemos às 19h”. Ela atravessa redes, equipamentos e serviços que você não controla. Ainda assim, espera que apenas a pessoa certa consiga lê-la. Como a Matemática ajuda a construir essa confiança?
Quando uma mensagem deixa de fazer sentido
Uma mensagem protegida pode ser transformada em uma sequência que parece incompreensível para quem a intercepta. A criptografia organiza essa transformação por meio de algoritmos e chaves. Com os parâmetros corretos, o destinatário recupera o conteúdo; sem eles, o caminho inverso deve ser impraticável.
Essa descrição é propositalmente geral. Proteger uma comunicação real envolve mais do que ocultar o texto: também precisamos verificar sua integridade, confirmar identidades, administrar chaves e implementar os algoritmos de maneira segura. Ainda assim, há uma porta de entrada especialmente interessante para essa história: os números primos.
Pequenos na definição, enormes nas consequências
Um número primo é um número natural maior que 1 com exatamente dois divisores positivos: 1 e ele mesmo. Assim, 2, 3, 5, 7 e 11 são primos. O número 6 não é, porque pode ser dividido por 1, 2, 3 e 6. O número 1 também não é primo, pois possui apenas um divisor positivo.
O 2 ocupa uma posição singular: é o único primo par. Todos os outros números pares são divisíveis por 2 e, portanto, têm mais de dois divisores. Essas observações, aparentemente elementares, ajudam a reconhecer padrões e preparar o terreno para a fatoração.
Fatorar é reconstruir a origem de um número
Números compostos podem ser escritos como produtos de primos. Por exemplo, 12 = 2 × 2 × 3 e 77 = 7 × 11. Multiplicar 7 por 11 é imediato. Quando vemos 77, também conseguimos encontrar seus fatores rapidamente. Com números pequenos, os dois caminhos parecem igualmente simples.
Há uma propriedade que dá consistência a essa ideia: todo número natural maior que 1 tem uma decomposição única em fatores primos, desconsiderando a ordem. Podemos escrever 12 como 2 × 6 ou 3 × 4, mas, ao decompor completamente, chegamos sempre a 2 × 2 × 3. Esse resultado é conhecido como Teorema Fundamental da Aritmética.
A situação muda quando os primos são muito grandes e bem escolhidos. Multiplicá-los continua sendo eficiente para um computador, mas descobrir os fatores a partir do produto pode exigir um esforço muito maior. Não se trata de uma operação impossível: a dificuldade depende do tamanho dos números, dos algoritmos e dos recursos disponíveis. Essa diferença de esforço está na base da construção clássica do RSA.
A proteção não nasce do mistério sobre o algoritmo. Ela depende de um problema matemático difícil, de chaves bem construídas e de uma implementação correta.
Uma ponte simplificada até o RSA
Em uma chave RSA, o módulo público n é formado pelo produto de primos ímpares distintos — dois, na forma mais comum. Ele integra a chave pública junto de outro número, o expoente e. A chave privada contém informações que permitem fazer a operação inversa; os fatores primos precisam permanecer em segredo.
Para receber um conteúdo cifrado, uma pessoa pode divulgar sua chave pública. Quem envia usa essa chave, e quem recebe usa a privada para recuperar o conteúdo. Divulgar a chave pública não deve permitir calcular a privada com recursos viáveis. Já uma assinatura digital tem outro objetivo: ajudar a verificar a origem e a integridade dos dados, sem necessariamente ocultá-los.
Exemplo didático
Uma chave que cabe no papel
Aqui, mod significa o resto de uma divisão. Por exemplo, 17 mod 5 = 2, porque 17 = 3 × 5 + 2. Vamos representar a mensagem apenas pelo número 7.
- Escolhemos p = 5 e q = 11. O produto é n = 55.
- Calculamos (p − 1) × (q − 1) = 40 e escolhemos e = 3, que não tem divisor comum com 40 além de 1.
- Escolhemos d = 27, pois 3 × 27 = 81 deixa resto 1 na divisão por 40. A chave pública é (55, 3); mantemos d em segredo.
- Para cifrar: 73 mod 55 = 13. O cálculo é 343 = 6 × 55 + 13.
- Para recuperar: 1327 mod 55 = 7. Voltamos ao número original usando o expoente privado.
Esses números são deliberadamente pequenos. Qualquer pessoa consegue descobrir que 55 = 5 × 11; portanto, o exemplo ensina a relação matemática, mas não protege informação alguma. Além disso, a operação apresentada, sem um esquema de segurança apropriado, não deve ser aplicada diretamente a mensagens reais.
A especificação PKCS #1, publicada como RFC 8017, detalha tipos de chave, operações e esquemas de criptografia e assinatura baseados em RSA. O NIST SP 800-56B trata de estabelecimento de chaves usando criptografia baseada em fatoração de inteiros, especialmente RSA.
Por que não devemos construir nossa própria criptografia
A demonstração escolar mostra apenas o núcleo matemático. Sistemas reais precisam de geração aleatória confiável, tamanhos de chave adequados e esquemas padronizados que preparam a mensagem antes da operação matemática. Também exigem proteção contra vazamentos pelo tempo de processamento ou pelo consumo de energia, além de validações que não aparecem no exercício. Um pequeno erro pode anular a proteção, mesmo quando a fórmula principal está correta.
Por isso, o jogo associado a este artigo é um laboratório de aprendizagem, não uma ferramenta de segurança. Em aplicações reais, a decisão responsável é utilizar bibliotecas consolidadas, protocolos revisados e configurações mantidas por especialistas.
Onde o RSA entra em uma conexão segura?
Uma conexão HTTPS combina tarefas diferentes: verificar a identidade do servidor, estabelecer segredos compartilhados e proteger os dados transmitidos. A criptografia simétrica, na qual as duas pontas usam uma chave secreta compartilhada, cuida da proteção dos dados da conexão. Isso evita cifrar cada trecho de uma página com RSA.
No TLS 1.3, especificado na RFC 8446, o RSA pode participar das assinaturas digitais, mas não é usado para transportar a chave secreta da conexão. Assim, aprender RSA ajuda a entender uma parte importante da criptografia, sem explicar sozinho toda a segurança de um site ou aplicativo.
Nem toda criptografia depende de fatorar números
O RSA é um exemplo importante, mas não representa sozinho a criptografia contemporânea. Algoritmos simétricos, funções hash (que calculam resumos digitais) e sistemas de curvas elípticas cumprem papéis diferentes. Curvas elípticas podem usar números primos em sua construção, mas sua segurança não se baseia no mesmo problema de fatoração do RSA. A pergunta útil é: de qual problema matemático depende cada mecanismo?
Computadores quânticos suficientemente grandes e tolerantes a falhas poderiam ameaçar sistemas como RSA. Essa possibilidade motiva a transição para outros fundamentos matemáticos. Em 2024, o NIST publicou os primeiros padrões de criptografia pós-quântica: o ML-KEM para estabelecimento de segredos e os padrões ML-DSA e SLH-DSA para assinaturas digitais. Eles utilizam fundamentos relacionados a reticulados e funções hash, buscando resistência a futuros computadores quânticos. O projeto de criptografia pós-quântica do NIST acompanha essa transição.
Da explicação para a investigação
Números primos permitem conectar diferentes níveis de aprendizagem. Podemos começar com divisores e o Crivo de Eratóstenes, avançar para fatoração, máximo divisor comum e aritmética modular e, depois, discutir algoritmos, segurança digital e os limites de uma simulação.
Essa passagem ganha força quando o estudante não apenas observa, mas testa hipóteses. No laboratório interativo, é possível marcar primos, decompor números, montar uma chave de brinquedo, cifrar uma mensagem e tentar descobrir os fatores de uma chave proposta pelo jogo. Cada etapa torna visível uma relação matemática do texto.
Três perguntas para levar à sala de aula
- Por que 1 não é primo? Explique usando a definição e observe o que aconteceria com a fatoração única se pudéssemos acrescentar quantos fatores 1 quiséssemos.
- O que muda ao aumentar os fatores? Compare 7 × 11 e 47 × 59. Depois, peça a um colega que encontre os fatores conhecendo apenas 77 e 2773.
- Por que esconder o algoritmo não basta? Discuta o que pode ser público e o que precisa ser secreto no exemplo com módulo 55.
A comparação com números pequenos serve para levantar hipóteses; ela não mede a segurança de uma chave real. Peça aos estudantes que expliquem as estratégias usadas, além de apresentar a resposta.
Uma ideia escolar com alcance digital
Os números primos mostram que um conteúdo não perde sua dimensão formativa quando ganha uma aplicação. Pelo contrário: compreender a definição, justificar por que um número é primo e decompor um composto continuam sendo aprendizagens fundamentais. A aplicação tecnológica acrescenta contexto e novas perguntas.
Entre a mensagem legível e a sequência codificada existe um conjunto de decisões matemáticas. Conhecê-las não transforma cada pessoa em criptógrafa, mas ajuda a perceber que a segurança digital também é construída com ideias que começam na sala de aula.
Referências e leituras
- MORIARTY, K. et al. RFC 8017: PKCS #1 — RSA Cryptography Specifications Version 2.2. IETF, 2016.
- NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY. SP 800-56B Rev. 2: Recommendation for Pair-Wise Key-Establishment Using Integer Factorization Cryptography. NIST, 2019; reafirmado em 2026.
- NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY. Post-Quantum Cryptography Project. NIST, consulta em setembro de 2026.
- RESCORLA, E. RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3. IETF, 2018.
Este tema também pode ser desenvolvido em aulas, oficinas e palestras de educação matemática e tecnologia.
Vamos conversar ↗ Instagram (segunda opção) ↗Envie este artigo para outras pessoas
Sua opinião
Quer compartilhar sua opinião?
O nome é opcional. Escreva o que este artigo despertou em você: uma experiência, dúvida, sugestão ou crítica.
A mensagem será armazenada no servidor e ficará visível somente na área administrativa. Uma opinião somente poderá ser publicada se houver autorização acima. Consulte o aviso de privacidade.